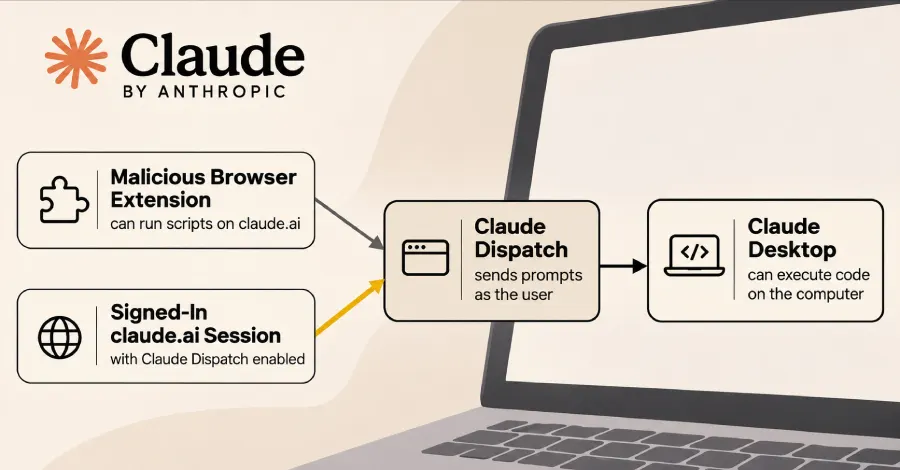
Des chercheurs de la société Forever Security ont révélé qu’une extension de navigateur dotée de scripts malveillants pouvait exploiter une fonction de l’intelligence artificielle Claude pour exécuter des commandes sur l’ordinateur d’un utilisateur. La méthode repose sur l’utilisation de Dispatch, un outil permettant d’envoyer des tâches depuis un téléphone vers l’application de bureau.
Durant leurs tests, les chercheurs ont démontré qu’un script exécuté sur le site web de la plateforme pouvait simuler des actions utilisateur, valider automatiquement des requêtes et procéder à l’installation de programmes informatiques à l’insu de la personne. Cette brèche fonctionnait lorsque l’application de bureau et le navigateur étaient connectés simultanément au même compte.
Des risques pour la sécurité des équipements
La vulnérabilité met également en lumière les risques liés à l’utilisation d’un compte personnel unique sur des équipements professionnels, créant une passerelle potentielle entre différents appareils. Les tests ont ainsi montré qu’un script pouvait ouvrir des applications locales ou potentiellement installer des logiciels indésirables en raison des permissions accordées à l’assistant.
Interpellée par les chercheurs, l’entreprise Anthropic a indiqué que la fonctionnalité Dispatch était en cours de suppression, tout en précisant que d’autres outils aux architectures comparables faisaient l’objet d’analyses de sécurité approfondies. L’identification de telles failles souligne la nécessité d’une vigilance accrue sur les interactions entre extensions web et applications locales.
Source : The Hacker News