TUVOA
TENDANCE
Aucun résultat
Afficher tous les résultats
  • Accueil
  • Robotique
  • Portrait
  • IA
  • CyberActu
  • Réseaux Sociaux
  • Exclusivité
  • Apps
S'ABONNER
  • Accueil
  • Robotique
  • Portrait
  • IA
  • CyberActu
  • Réseaux Sociaux
  • Exclusivité
  • Apps
Aucun résultat
Afficher tous les résultats
TUVOA
Aucun résultat
Afficher tous les résultats
Accueil CyberActu

Cybersécurité : le groupe Bitter déploie le nouveau malware PapRAT

novembre 9, 2026
in CyberActu
Temps de lecture :2 min de lecture
A A
0
Cybersécurité : le groupe Bitter déploie le nouveau malware PapRAT

Illustration · The Hacker News

0
PARTAGER
0
VIEWS
Partager sur FacebookPartager sur Twitter

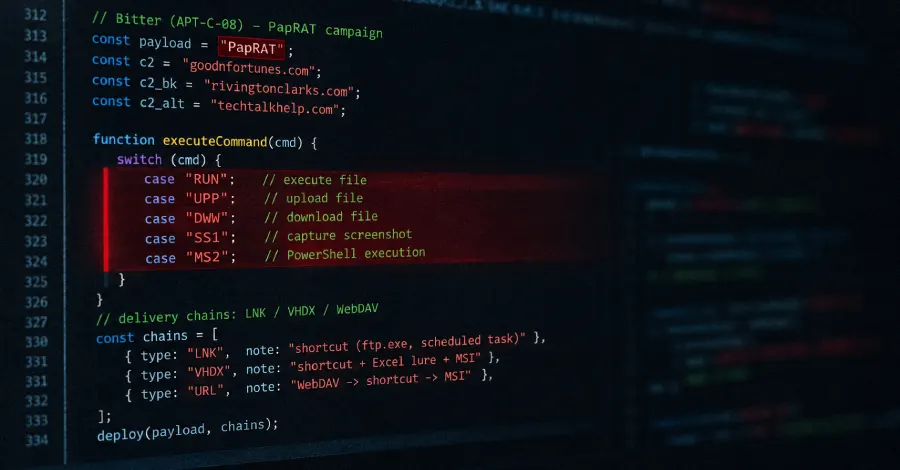
Le groupe de cyberespionnage connu sous le nom de Bitter a été repéré lors d’une campagne ciblant des organisations en Asie du Sud avec un nouveau cheval de Troie d’accès distant (RAT), baptisé PapRAT. Les analyses menées par les chercheurs en sécurité indiquent que cette menace se distingue par des implémentations en C++ et en Rust, lui conférant des fonctionnalités étendues de contrôle à distance.

Le logiciel malveillant intègre des capacités variées, parmi lesquelles l’exécution de commandes, le téléchargement et la suppression de fichiers, ainsi que la réalisation de captures d’écran. La variante développée en Rust prend également en charge l’exécution de scripts PowerShell, augmentant la flexibilité opérationnelle des attaquants.

Trois chaînes d’infection combinées

La campagne se caractérise par l’utilisation de trois chaînes d’infection distinctes. La première approche exploite des scripts exécutés depuis un serveur distant pour collecter des informations sur le système, les répertoires utilisateurs et les logiciels de sécurité installés. Ces données de reconnaissance sont ensuite exfiltrées par le biais d’outils de transfert natifs.

Une seconde séquence d’attaque recourt à des installateurs MSI pour déployer la charge utile tout en s’appuyant sur des scripts encodés pour récupérer des instructions additionnelles. Enfin, une troisième variante combine ces méthodes en téléchargeant un installateur MSI via des scripts, ce qui permet de déployer PapRAT ainsi que d’autres charges malveillantes connues utilisées par le passé par le groupe Bitter.

Une adaptation des techniques d’intrusion

L’utilisation de modèles de mise en scène décentralisés permet aux attaquants de mettre à jour leurs commandes directement côté serveur sans modifier les binaires initiaux, réduisant ainsi le risque de détection par les équipements de sécurité traditionnels. Les experts recommandent une vigilance accrue face aux fichiers de raccourcis, aux images disques et aux paquets d’installation non sollicités.

Source : The Hacker News

Tags: CybersécuritéEspionnageMalwareThe Hacker News
PartagerTweet

En rapport Posts

Cybersécurité : des pirates exploitent des accès Qubole pour compromettre des comptes AWS
CyberActu

Cybersécurité : des pirates exploitent des accès Qubole pour compromettre des comptes AWS

novembre 9, 2026
Cybersécurité : insertion professionnelle assurée pour les lauréats du CYTaC 2026
CyberActu

Cybersécurité : insertion professionnelle assurée pour les lauréats du CYTaC 2026

novembre 9, 2026
Un mot de passe par défaut permet de pirater des véhicules connectés
CyberActu

Un mot de passe par défaut permet de pirater des véhicules connectés

novembre 9, 2026
Keplr : une faille chez Web3Auth compromet des portefeuilles crypto et force une mise à l'abri d'urgence
CyberActu

Keplr : une faille chez Web3Auth compromet des portefeuilles crypto et force une mise à l’abri d’urgence

novembre 9, 2026
Cryptomonnaies : LNbits appelle à l'arrêt d'urgence de ses serveurs suite à des attaques
CyberActu

Cryptomonnaies : LNbits appelle à l’arrêt d’urgence de ses serveurs suite à des attaques

novembre 9, 2026
Cybersécurité : l'APSI-BJ et le CAF s'allient pour former les DSI et RSSI africains
CyberActu

Cybersécurité : l’APSI-BJ et le CAF s’allient pour former les DSI et RSSI africains

novembre 9, 2026
Article suivant
Cybersécurité : insertion professionnelle assurée pour les lauréats du CYTaC 2026

Cybersécurité : insertion professionnelle assurée pour les lauréats du CYTaC 2026

Laisser un commentaire Annuler la réponse

Votre adresse e-mail ne sera pas publiée. Les champs obligatoires sont indiqués avec *

Recommended

Une faille de sécurité dans Claude permet l'exécution de code via des extensions de navigateur

Une faille de sécurité dans Claude permet l’exécution de code via des extensions de navigateur

novembre 6, 2026
Cybersécurité : vaste coup de filet d'Europol et analyse des retards de correction des failles

Cybersécurité : vaste coup de filet d’Europol et analyse des retards de correction des failles

novembre 5, 2026
Transfert d'argent : Send Chap connecte le Canada à l'Afrique et à la Chine

Transfert d’argent : Send Chap connecte le Canada à l’Afrique et à la Chine

novembre 9, 2026
Paiement avec un téléphone mobile

LemFi devient une super-app : crédit, épargne et eSIM pour la diaspora

novembre 5, 2026
Sécurité informatique : un hacker utilise des agents IA pour pirater des services d'urgence à Taïwan

Sécurité informatique : un hacker utilise des agents IA pour pirater des services d’urgence à Taïwan

novembre 9, 2026
Côte d'Ivoire : Internet détrône le mobile money dans les revenus des télécoms

Côte d’Ivoire : Internet détrône le mobile money dans les revenus des télécoms

novembre 5, 2026
  • À propos
  • Annoncer
  • Privacy & Policy
  • Contact

© 2025 CMS - TUVOA Tech Media & conception par CM SECURITY.

Aucun résultat
Afficher tous les résultats
  • Accueil
  • Portrait
  • IA
  • Apps
  • CyberActu
  • Robotique
  • Exclusivité
  • Portrait
  • Réseaux Sociaux
  • Tech’Her

© 2025 CMS - TUVOA Tech Media & conception par CM SECURITY.

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In