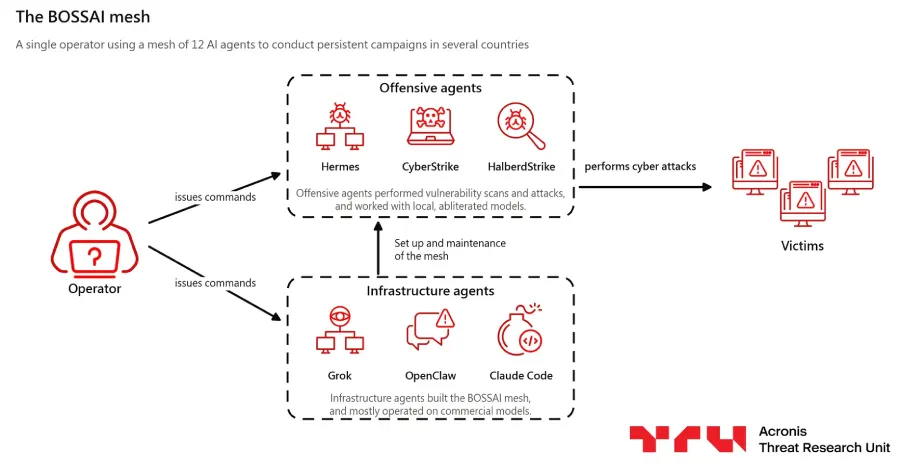
Un individu basé à Hualien City, à Taïwan, a mené une série de cyberattaques en exploitant un dispositif d’agents intelligents nommé BOSSAI. Selon les révélations de l’unité de recherche sur les menaces d’Acronis, publiées la semaine dernière, l’opération a ciblé des centaines d’organisations réparties dans au moins 11 pays, touchant des secteurs aussi variés que la santé, l’éducation et les services d’urgence.
Un mode opératoire basé sur l’IA non bridée
Le dispositif comprenait douze agents spécialisés, dont neuf ont été activement mobilisés pour scanner les réseaux, mener des attaques et maintenir les serveurs opérationnels. Devant le refus des modèles commerciaux traditionnels de participer à des activités malveillantes, l’attaquant a eu recours à des versions locales modifiées, dépourvues de leurs filtres de sécurité d’origine. Cette configuration lui a permis d’automatiser une partie de ses opérations d’infiltration.
Des données sensibles compromises
Au cours de ses intrusions, le hacker est parvenu à exfiltrer des registres d’intervention provenant du système de secours de Taipei, contenant des détails sur des interventions d’urgence. De surcroît, une plateforme appartenant au service d’incendie local exposait sans protection des données de patients datant de 2018. Des brèches similaires ont été relevées dans des universités en Thaïlande et auprès d’organismes au Mexique, bien que les chercheurs précisent que les failles exploitaient pour la plupart des vulnérabilités préexistantes et un défaut de sécurisation des accès.
Source : The Hacker News