TUVOA
TENDANCE
Aucun résultat
Afficher tous les résultats
  • Accueil
  • Robotique
  • Portrait
  • IA
  • CyberActu
  • Réseaux Sociaux
  • Exclusivité
  • Apps
S'ABONNER
  • Accueil
  • Robotique
  • Portrait
  • IA
  • CyberActu
  • Réseaux Sociaux
  • Exclusivité
  • Apps
Aucun résultat
Afficher tous les résultats
TUVOA
Aucun résultat
Afficher tous les résultats
Accueil CyberActu

Sécurité WordPress : la mise à jour de la faille CVE-2026-119977 expose temporairement les sites web

novembre 6, 2026
in CyberActu
Temps de lecture :1 minutes de lecture
A A
0
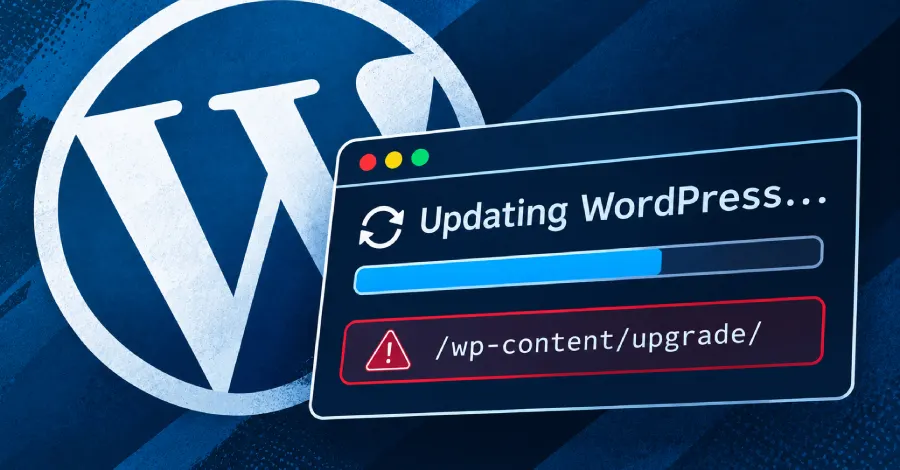
Sécurité WordPress : la mise à jour de la faille CVE-2026-119977 expose temporairement les sites web

Illustration · The Hacker News

0
PARTAGER
2
VIEWS
Partager sur FacebookPartager sur Twitter

Une vulnérabilité critique touchant les versions 4.7 à 7.1.3 de WordPress met en lumière un paradoxe informatique : l’installation même du correctif de sécurité peut exposer les sites web à une dernière tentative de compromission. Suivie sous la référence CVE-2026-119977, cette faille a été intégrée au catalogue des vulnérabilités exploitées de l’Agence de cybersécurité et de sécurité des infrastructures des États-Unis.

Lors d’une mise à jour complète, le système décompresse les nouveaux fichiers dans un répertoire temporaire. Toutefois, le processus utilise l’ancien code non corrigé présent sur le serveur, ce qui rend le nom du dossier de décompression prédictible. Un attaquant suffisamment rapide peut exploiter cette fenêtre de tir de quelques secondes pour insérer un fichier de configuration et exécuter du code arbitraire avec les privilèges du serveur.

Les analyses menées par des entreprises spécialisées en sécurité ont démontré que des tentatives de ciblage automatisé débutent quelques minutes à peine après la publication des correctifs. Pour contrer ce risque, les experts recommandent de bloquer l’accès web au dossier de mise à niveau ou d’effectuer une migration manuelle des fichiers essentiels en dehors de la racine accessible par le serveur.

Cette situation souligne l’importance d’une gestion rigoureuse des opérations de maintenance pour prémunir les infrastructures numériques contre les intrusions malveillantes.

Source : The Hacker News

Tags: CybersécuritéFailleMise à jourWordPress
PartagerTweet

En rapport Posts

Cybersécurité : des pirates exploitent des accès Qubole pour compromettre des comptes AWS
CyberActu

Cybersécurité : des pirates exploitent des accès Qubole pour compromettre des comptes AWS

novembre 9, 2026
Cybersécurité : insertion professionnelle assurée pour les lauréats du CYTaC 2026
CyberActu

Cybersécurité : insertion professionnelle assurée pour les lauréats du CYTaC 2026

novembre 9, 2026
Cybersécurité : le groupe Bitter déploie le nouveau malware PapRAT
CyberActu

Cybersécurité : le groupe Bitter déploie le nouveau malware PapRAT

novembre 9, 2026
Un mot de passe par défaut permet de pirater des véhicules connectés
CyberActu

Un mot de passe par défaut permet de pirater des véhicules connectés

novembre 9, 2026
Keplr : une faille chez Web3Auth compromet des portefeuilles crypto et force une mise à l'abri d'urgence
CyberActu

Keplr : une faille chez Web3Auth compromet des portefeuilles crypto et force une mise à l’abri d’urgence

novembre 9, 2026
Cryptomonnaies : LNbits appelle à l'arrêt d'urgence de ses serveurs suite à des attaques
CyberActu

Cryptomonnaies : LNbits appelle à l’arrêt d’urgence de ses serveurs suite à des attaques

novembre 9, 2026
Article suivant
Des secrets informatiques exposés par un assistant de code intelligent

Des secrets informatiques exposés par un assistant de code intelligent

Laisser un commentaire Annuler la réponse

Votre adresse e-mail ne sera pas publiée. Les champs obligatoires sont indiqués avec *

Recommended

Sénégal : 15 000 salles de classe connectées et 45 espaces numériques prévus pour 2027

Sénégal : 15 000 salles de classe connectées et 45 espaces numériques prévus pour 2027

novembre 8, 2026
Transfert d'argent : Send Chap connecte le Canada à l'Afrique et à la Chine

Transfert d’argent : Send Chap connecte le Canada à l’Afrique et à la Chine

novembre 9, 2026
Découverte d'un logiciel malveillant furtif ciblant les serveurs Linux sous Control Web Panel

Découverte d’un logiciel malveillant furtif ciblant les serveurs Linux sous Control Web Panel

novembre 6, 2026
Chainalysis subit une cyberattaque majeure et suspend ses services clés

Chainalysis subit une cyberattaque majeure et suspend ses services clés

novembre 6, 2026
Côte d'Ivoire : l'ARTCI publie les indicateurs clés du marché des télécommunications

Côte d’Ivoire : l’ARTCI publie les indicateurs clés du marché des télécommunications

novembre 5, 2026
ChatGPT : une faille critique permettait de contourner le mode de confinement

ChatGPT : une faille critique permettait de contourner le mode de confinement

novembre 6, 2026
  • À propos
  • Annoncer
  • Privacy & Policy
  • Contact

© 2025 CMS - TUVOA Tech Media & conception par CM SECURITY.

Aucun résultat
Afficher tous les résultats
  • Accueil
  • Portrait
  • IA
  • Apps
  • CyberActu
  • Robotique
  • Exclusivité
  • Portrait
  • Réseaux Sociaux
  • Tech’Her

© 2025 CMS - TUVOA Tech Media & conception par CM SECURITY.

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In