Des chercheurs en sécurité informatique ont mis au jour une porte dérobée sophistiquée, baptisée cwpdoor, qui s’intègre directement dans le serveur web gérant Control Web Panel, un panneau de configuration populaire pour les environnements de serveurs Linux.
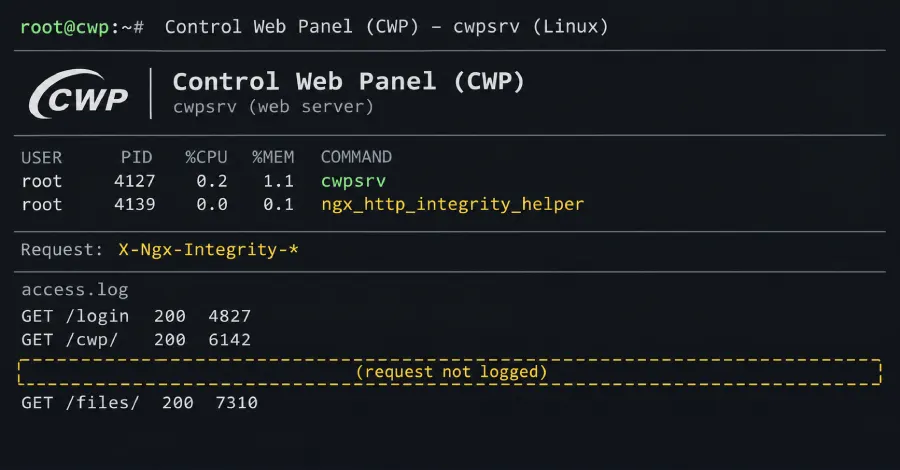
Identifiée initialement lors de l’analyse d’un script de mise à jour factice, cette menace permet à des utilisateurs non autorisés d’exécuter des commandes à distance sur le système cible. Les requêtes transmises aux fins d’exécution ne laissent aucune trace dans les journaux d’accès du serveur, compliquant considérablement le travail d’investigation des équipes techniques.
Un mécanisme de dissimulation avancé
Le fonctionnement de cette porte dérobée repose sur une modification du code source du serveur web lui-même. Le programme réagit uniquement lorsqu’il reçoit des requêtes contenant des en-têtes HTTP personnalisés dotés de signatures valides. Par ailleurs, le programme d’installation veille à rétablir les dates de modification initiales des fichiers remplacés, rendant les contrôles par les commandes de base inefficaces pour détecter l’altération.
Les analyses ont également révélé que l’installation requiert des privilèges élevés au niveau du système, ce qui implique que les attaquants disposent déjà d’un accès administrateur préalable sur la machine ciblée. La mise en ligne d’archives contenant ce code malveillant sur des plateformes spécialisées atteste de son utilisation active au sein de réseaux réels.
Perspectives pour la sécurité des infrastructures
Cette découverte met en lumière la nécessité pour les administrateurs de systèmes Linux de maintenir une vigilance accrue face aux compromissions de privilèges et de procéder à des audits réguliers de l’intégrité de leurs fichiers binaires.
Source : The Hacker News