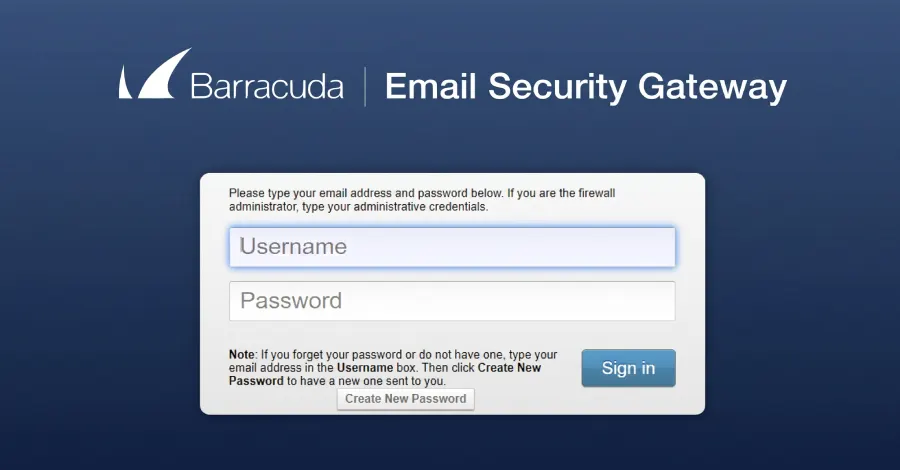
Une démonstration réalisée par des experts en cybersécurité met en lumière une combinaison de deux failles critiques au sein des solutions de filtrage des courriels de l’entreprise Barracuda. Ces vulnérabilités, une fois enchaînées, permettent à un tiers non authentifié d’obtenir un accès total avec les privilèges maximaux sur les appareils concernés.
Le premier problème, répertorié sous l’identifiant CVE-2026-116606 avec un score de gravité élevé de 9,3 sur 10, constitue un contournement d’autorisation. Un attaquant peut exploiter cette faille pour restaurer une sauvegarde de configuration contrefaite et modifier les paramètres globaux de l’équipement sans fournir de justificatifs.
Le second défaut, désigné par la référence CVE-2026-111560 et noté 8,6 sur 10, correspond à une vulnérabilité d’injection de commandes. Habituellement réservée à un compte administrateur, elle s’exécute ici grâce au premier vecteur qui octroie l’accès nécessaire. L’ensemble permet ainsi d’atteindre le niveau de privilège le plus élevé du système.
Correctifs et recommandations
L’entreprise Barracuda a réagi en publiant des correctifs pour l’ensemble des produits touchés par ces anomalies. La version 9.4.0.030 et les éditions ultérieures corrigent notamment le problème sur la passerelle de messagerie principale.
Aucun signe d’exploitation active sur le terrain n’a été rapporté à ce stade par les agences de sécurité. Les administrateurs réseau sont invités à appliquer les mises à jour des firmwares dans les plus brefs délais pour prémunir leurs infrastructures contre d’éventuelles attaques.
Source : The Hacker News