TUVOA
TENDANCE
Aucun résultat
Afficher tous les résultats
  • Accueil
  • Robotique
  • Portrait
  • IA
  • CyberActu
  • Réseaux Sociaux
  • Exclusivité
  • Apps
S'ABONNER
  • Accueil
  • Robotique
  • Portrait
  • IA
  • CyberActu
  • Réseaux Sociaux
  • Exclusivité
  • Apps
Aucun résultat
Afficher tous les résultats
TUVOA
Aucun résultat
Afficher tous les résultats
Accueil CyberActu

ChatGPT : une faille critique permettait de contourner le mode de confinement

novembre 6, 2026
in CyberActu
Temps de lecture :1 minutes de lecture
A A
0
ChatGPT : une faille critique permettait de contourner le mode de confinement

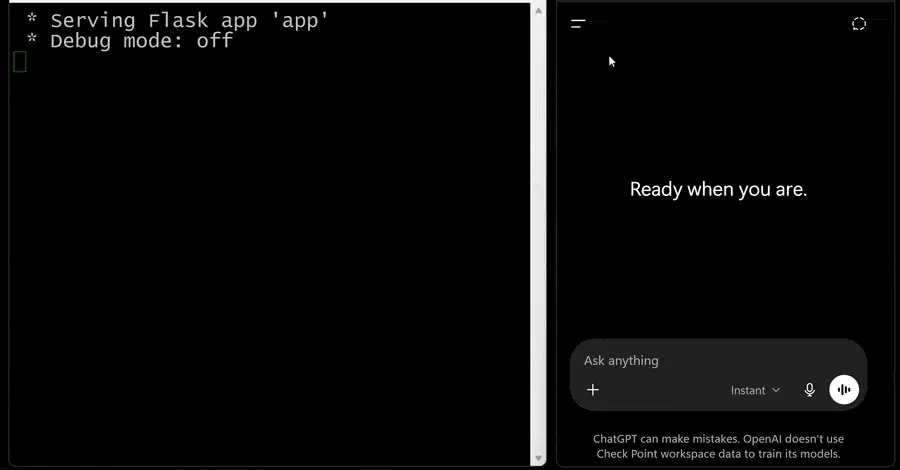
Illustration · The Hacker News

0
PARTAGER
3
VIEWS
Partager sur FacebookPartager sur Twitter

Des chercheurs en cybersécurité ont rendu public les détails d’une vulnérabilité désormais corrigée qui affectait le mécanisme de protection de ChatGPT. Cette faille permettait de s’affranchir du mode de confinement mis en place par OpenAI pour limiter les risques liés aux injections de requêtes.

L’alerte a été lancée par l’entreprise Check Point, qui a démontré qu’une faille dans la gestion des aperçus HTML permettait d’échapper au bac à sable de l’application. En contournant ces barrières de sécurité, un acteur malveillant pouvait théoriquement procéder à l’exfiltration de données, diffuser des logiciels malveillants ou mener des attaques par hameçonnage sans nécessiter l’intervention de l’utilisateur.

Le problème provenait précisément des permissions sous-jacentes accordées aux fenêtres contextuelles intégrées dans les blocs de code. Un attaquant pouvait ainsi créer une structure spécifique pour s’extraire de l’environnement sécurisé et exécuter des actions non autorisées.

OpenAI a appliqué un correctif pour résoudre cette vulnérabilité le 18 septembre 2026, à la suite d’un signalement conforme aux procédures de divulgation responsable. Les experts rappellent que la robustesse d’un système d’intelligence artificielle repose autant sur le modèle lui-même que sur l’architecture logicielle qui l’entoure.

Source : The Hacker News

Tags: ChatGPTCybersécuritéFaillesOpenAI
PartagerTweet

En rapport Posts

Cybersécurité : des pirates exploitent des accès Qubole pour compromettre des comptes AWS
CyberActu

Cybersécurité : des pirates exploitent des accès Qubole pour compromettre des comptes AWS

novembre 9, 2026
Cybersécurité : insertion professionnelle assurée pour les lauréats du CYTaC 2026
CyberActu

Cybersécurité : insertion professionnelle assurée pour les lauréats du CYTaC 2026

novembre 9, 2026
Cybersécurité : le groupe Bitter déploie le nouveau malware PapRAT
CyberActu

Cybersécurité : le groupe Bitter déploie le nouveau malware PapRAT

novembre 9, 2026
Un mot de passe par défaut permet de pirater des véhicules connectés
CyberActu

Un mot de passe par défaut permet de pirater des véhicules connectés

novembre 9, 2026
Keplr : une faille chez Web3Auth compromet des portefeuilles crypto et force une mise à l'abri d'urgence
CyberActu

Keplr : une faille chez Web3Auth compromet des portefeuilles crypto et force une mise à l’abri d’urgence

novembre 9, 2026
Cryptomonnaies : LNbits appelle à l'arrêt d'urgence de ses serveurs suite à des attaques
CyberActu

Cryptomonnaies : LNbits appelle à l’arrêt d’urgence de ses serveurs suite à des attaques

novembre 9, 2026
Article suivant
Chainalysis subit une cyberattaque majeure et suspend ses services clés

Chainalysis subit une cyberattaque majeure et suspend ses services clés

Laisser un commentaire Annuler la réponse

Votre adresse e-mail ne sera pas publiée. Les champs obligatoires sont indiqués avec *

Recommended

Sécurité informatique : deux failles critiques combinées dans les passerelles Barracuda

Sécurité informatique : deux failles critiques combinées dans les passerelles Barracuda

novembre 6, 2026
Samsung Galaxy A38 : des fuites évoquent une batterie de 6 000 mAh pour le milieu de gamme

Samsung Galaxy A38 : des fuites évoquent une batterie de 6 000 mAh pour le milieu de gamme

novembre 5, 2026
Une faille critique dans OpenSSH activement exploitée par des pirates

Une faille critique dans OpenSSH activement exploitée par des pirates

novembre 6, 2026
Le Plateau, quartier d'affaires d'Abidjan

IA : la Côte d’Ivoire recense 77 cas d’usage pour bâtir ses propres solutions

novembre 5, 2026
Découverte d'un logiciel malveillant furtif ciblant les serveurs Linux sous Control Web Panel

Découverte d’un logiciel malveillant furtif ciblant les serveurs Linux sous Control Web Panel

novembre 6, 2026
Un cybercafé

Cybermenaces en Afrique : ce que révèle le rapport 2026 d’Interpol

novembre 5, 2026
  • À propos
  • Annoncer
  • Privacy & Policy
  • Contact

© 2025 CMS - TUVOA Tech Media & conception par CM SECURITY.

Aucun résultat
Afficher tous les résultats
  • Accueil
  • Portrait
  • IA
  • Apps
  • CyberActu
  • Robotique
  • Exclusivité
  • Portrait
  • Réseaux Sociaux
  • Tech’Her

© 2025 CMS - TUVOA Tech Media & conception par CM SECURITY.

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In