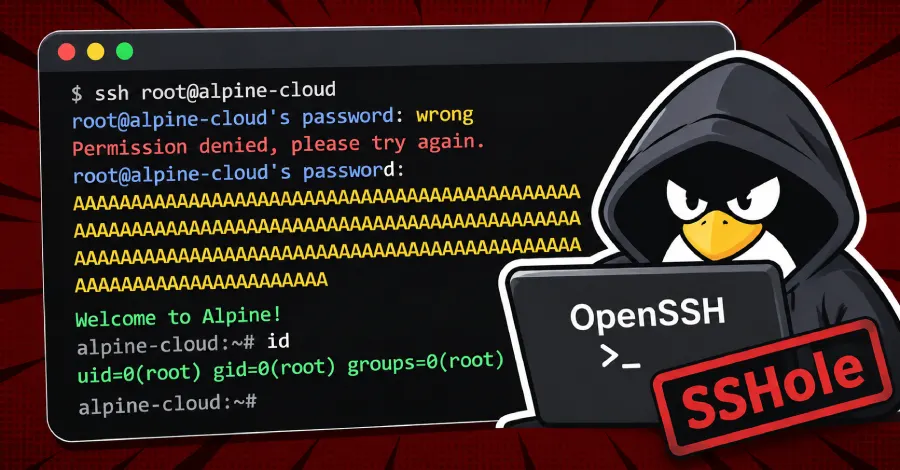
Une vulnérabilité de sécurité majeure affectant le protocole OpenSSH, baptisée SSHole et référencée CVE-2026-123158 avec un niveau de risque de 8,1 sur 10, fait l’objet d’attaques informatiques ciblées. Découverte par le chercheur Ozgun Kultekin, cette faille permet à des individus non authentifiés de contourner l’authentification sur des comptes configurés sans mot de passe.
Un dysfonctionnement hérité d’un ancien correctif
Le problème trouve son origine dans une modification apportée en 2016 pour contrer l’énumération de noms d’utilisateurs. Dans des conditions spécifiques, notamment sur les systèmes Linux exécutant OpenSSH sur la bibliothèque C musl avec la désactivation des modules PAM (Pluggable Authentication Modules), le démon SSH interprète erronément un échec de hachage de mot de passe comme une correspondance valide. En transmettant une chaîne de caractères dont la longueur oscille entre 257 et 1 024 octets, un attaquant peut obtenir un accès aux privilèges correspondants du compte ciblé.
Des exploitations constatées en moins de neuf heures
Les firmes de renseignement sur les menaces ont enregistré les premières tentatives d’exploitation à peine neuf heures après la divulgation publique de la vulnérabilité. Des adresses IP situées au Japon ont été reliées à des intrusions ayant permis d’obtenir des accès administrateurs sur des environnements virtuels de type honeypot fonctionnant sous Alpine Linux. Les requêtes malveillantes visaient l’exécution de commandes de reconnaissance de base.
Recommandations et correctifs
Il est fortement recommandé aux administrateurs de systèmes concernés d’installer sans délai la version 10.6p2 d’OpenSSH ou le paquet correctif fourni par leur distribution Linux. Les équipes techniques doivent également auditer les journaux système à la recherche d’entrées inhabituelles pour identifier d’éventuelles intrusions passées.
Source : The Hacker News