Une vulnérabilité critique touchant les versions 4.7 à 7.1.3 de WordPress met en lumière un paradoxe informatique : l’installation même du correctif de sécurité peut exposer les sites web à une dernière tentative de compromission. Suivie sous la référence CVE-2026-119977, cette faille a été intégrée au catalogue des vulnérabilités exploitées de l’Agence de cybersécurité et de sécurité des infrastructures des États-Unis.
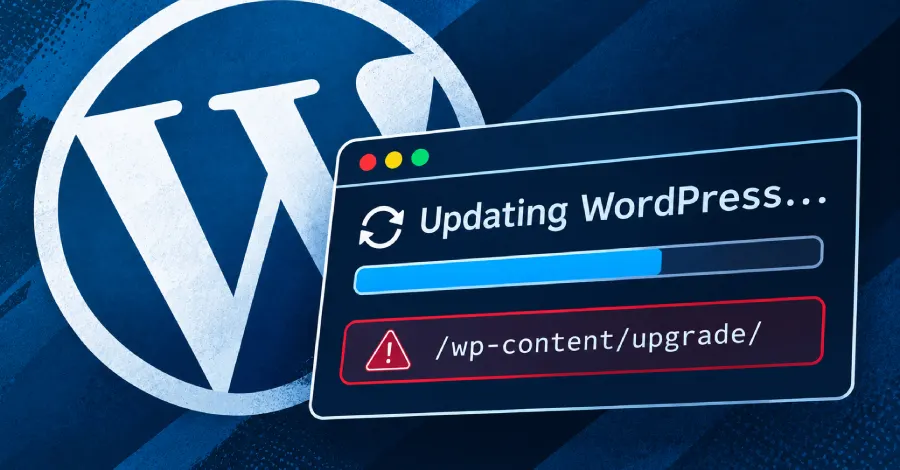
Lors d’une mise à jour complète, le système décompresse les nouveaux fichiers dans un répertoire temporaire. Toutefois, le processus utilise l’ancien code non corrigé présent sur le serveur, ce qui rend le nom du dossier de décompression prédictible. Un attaquant suffisamment rapide peut exploiter cette fenêtre de tir de quelques secondes pour insérer un fichier de configuration et exécuter du code arbitraire avec les privilèges du serveur.
Les analyses menées par des entreprises spécialisées en sécurité ont démontré que des tentatives de ciblage automatisé débutent quelques minutes à peine après la publication des correctifs. Pour contrer ce risque, les experts recommandent de bloquer l’accès web au dossier de mise à niveau ou d’effectuer une migration manuelle des fichiers essentiels en dehors de la racine accessible par le serveur.
Cette situation souligne l’importance d’une gestion rigoureuse des opérations de maintenance pour prémunir les infrastructures numériques contre les intrusions malveillantes.
Source : The Hacker News