L’utilisation d’outils d’intelligence artificielle générative pour le développement logiciel présente des risques majeurs pour la sécurité des données. Une récente recherche menée par la société de cybersécurité Apiiro met en lumière une faille liée au fonctionnement de Claude Code, un assistant de programmation conçu par Anthropic.
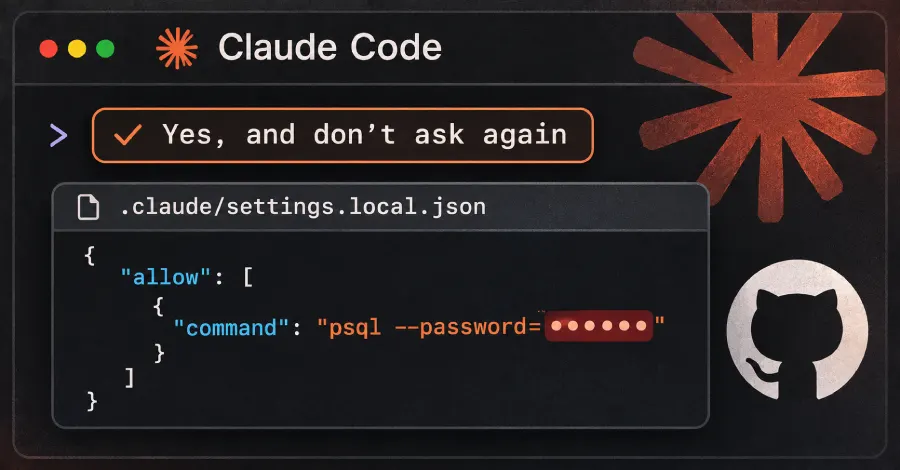
D’après les analyses techniques, lorsque les développeurs autorisent l’exécution de certaines commandes en sélectionnant l’option d’enregistrement automatique, l’outil sauvegarde les instructions de manière textuelle dans un fichier de configuration local. Ce document contient parfois des informations hautement sensibles, telles que des mots de passe administrateur, des jetons d’authentification ou des clés d’accès à des infrastructures cloud.
L’enquête a recensé 1 122 copies de ce fichier hébergées publiquement sur la plateforme GitHub, renfermant au total 1 379 identifiants confidentiels. Parmi les éléments compromis figurent des accès directs à des bases de données et des clés cryptographiques appartenant à plus de soixante organisations, principalement des entreprises technologiques.
Les experts recommandent aux équipes de procéder immédiatement à une réinitialisation de tous les mots de passe et clés ayant transité par ces environnements de travail. Cette situation rappelle l’importance cruciale de surveiller les données transmises aux assistants logiciels pour éviter les fuites involontaires de secrets industriels.
Source : The Hacker News