TUVOA
TENDANCE
Aucun résultat
Afficher tous les résultats
  • Accueil
  • Robotique
  • Portrait
  • IA
  • CyberActu
  • Réseaux Sociaux
  • Exclusivité
  • Apps
S'ABONNER
  • Accueil
  • Robotique
  • Portrait
  • IA
  • CyberActu
  • Réseaux Sociaux
  • Exclusivité
  • Apps
Aucun résultat
Afficher tous les résultats
TUVOA
Aucun résultat
Afficher tous les résultats
Accueil CyberActu

Découverte d’un logiciel malveillant furtif ciblant les serveurs Linux sous Control Web Panel

novembre 6, 2026
in CyberActu
Temps de lecture :2 min de lecture
A A
0
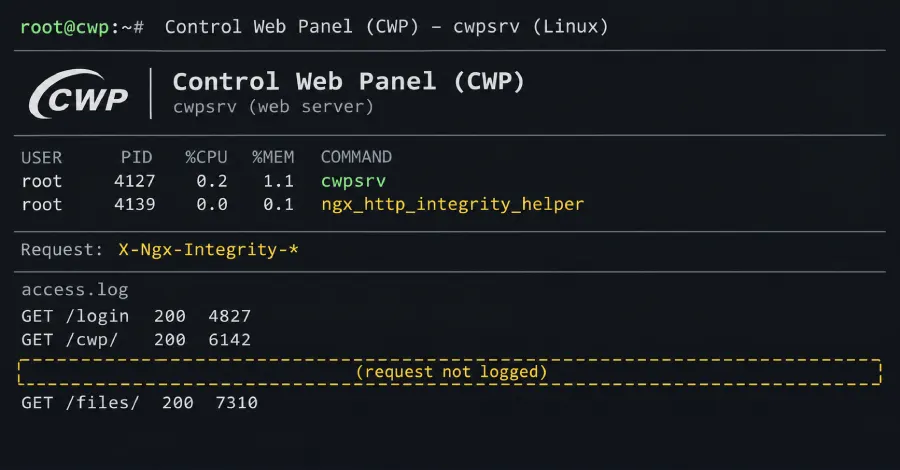
Découverte d'un logiciel malveillant furtif ciblant les serveurs Linux sous Control Web Panel

Illustration · The Hacker News

0
PARTAGER
0
VIEWS
Partager sur FacebookPartager sur Twitter

Des chercheurs en sécurité informatique ont mis au jour une porte dérobée sophistiquée, baptisée cwpdoor, qui s’intègre directement dans le serveur web gérant Control Web Panel, un panneau de configuration populaire pour les environnements de serveurs Linux.

Identifiée initialement lors de l’analyse d’un script de mise à jour factice, cette menace permet à des utilisateurs non autorisés d’exécuter des commandes à distance sur le système cible. Les requêtes transmises aux fins d’exécution ne laissent aucune trace dans les journaux d’accès du serveur, compliquant considérablement le travail d’investigation des équipes techniques.

Un mécanisme de dissimulation avancé

Le fonctionnement de cette porte dérobée repose sur une modification du code source du serveur web lui-même. Le programme réagit uniquement lorsqu’il reçoit des requêtes contenant des en-têtes HTTP personnalisés dotés de signatures valides. Par ailleurs, le programme d’installation veille à rétablir les dates de modification initiales des fichiers remplacés, rendant les contrôles par les commandes de base inefficaces pour détecter l’altération.

Les analyses ont également révélé que l’installation requiert des privilèges élevés au niveau du système, ce qui implique que les attaquants disposent déjà d’un accès administrateur préalable sur la machine ciblée. La mise en ligne d’archives contenant ce code malveillant sur des plateformes spécialisées atteste de son utilisation active au sein de réseaux réels.

Perspectives pour la sécurité des infrastructures

Cette découverte met en lumière la nécessité pour les administrateurs de systèmes Linux de maintenir une vigilance accrue face aux compromissions de privilèges et de procéder à des audits réguliers de l’intégrité de leurs fichiers binaires.

Source : The Hacker News

Tags: CybersécuritéLinuxMalwareServeur
PartagerTweet

En rapport Posts

Cybersécurité : des pirates exploitent des accès Qubole pour compromettre des comptes AWS
CyberActu

Cybersécurité : des pirates exploitent des accès Qubole pour compromettre des comptes AWS

novembre 9, 2026
Cybersécurité : insertion professionnelle assurée pour les lauréats du CYTaC 2026
CyberActu

Cybersécurité : insertion professionnelle assurée pour les lauréats du CYTaC 2026

novembre 9, 2026
Cybersécurité : le groupe Bitter déploie le nouveau malware PapRAT
CyberActu

Cybersécurité : le groupe Bitter déploie le nouveau malware PapRAT

novembre 9, 2026
Un mot de passe par défaut permet de pirater des véhicules connectés
CyberActu

Un mot de passe par défaut permet de pirater des véhicules connectés

novembre 9, 2026
Keplr : une faille chez Web3Auth compromet des portefeuilles crypto et force une mise à l'abri d'urgence
CyberActu

Keplr : une faille chez Web3Auth compromet des portefeuilles crypto et force une mise à l’abri d’urgence

novembre 9, 2026
Cryptomonnaies : LNbits appelle à l'arrêt d'urgence de ses serveurs suite à des attaques
CyberActu

Cryptomonnaies : LNbits appelle à l’arrêt d’urgence de ses serveurs suite à des attaques

novembre 9, 2026
Article suivant
Sécurité informatique : deux failles critiques combinées dans les passerelles Barracuda

Sécurité informatique : deux failles critiques combinées dans les passerelles Barracuda

Laisser un commentaire Annuler la réponse

Votre adresse e-mail ne sera pas publiée. Les champs obligatoires sont indiqués avec *

Recommended

Applications de réseaux sociaux sur un smartphone

Meta lance Muse pour les petites entreprises et muscle ses outils publicitaires

novembre 5, 2026
5G en Afrique : panorama des premiers cas d'usage selon GSMA Intelligence

5G en Afrique : panorama des premiers cas d’usage selon GSMA Intelligence

novembre 5, 2026
Des secrets informatiques exposés par un assistant de code intelligent

Des secrets informatiques exposés par un assistant de code intelligent

novembre 7, 2026
Chainalysis subit une cyberattaque majeure et suspend ses services clés

Chainalysis subit une cyberattaque majeure et suspend ses services clés

novembre 6, 2026
Transactions dans l'UEMOA : mode d'emploi de la plateforme PI-SPI

Transactions dans l’UEMOA : mode d’emploi de la plateforme PI-SPI

novembre 5, 2026
Cybersécurité : vaste coup de filet d'Europol et analyse des retards de correction des failles

Cybersécurité : vaste coup de filet d’Europol et analyse des retards de correction des failles

novembre 5, 2026
  • À propos
  • Annoncer
  • Privacy & Policy
  • Contact

© 2025 CMS - TUVOA Tech Media & conception par CM SECURITY.

Aucun résultat
Afficher tous les résultats
  • Accueil
  • Portrait
  • IA
  • Apps
  • CyberActu
  • Robotique
  • Exclusivité
  • Portrait
  • Réseaux Sociaux
  • Tech’Her

© 2025 CMS - TUVOA Tech Media & conception par CM SECURITY.

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In