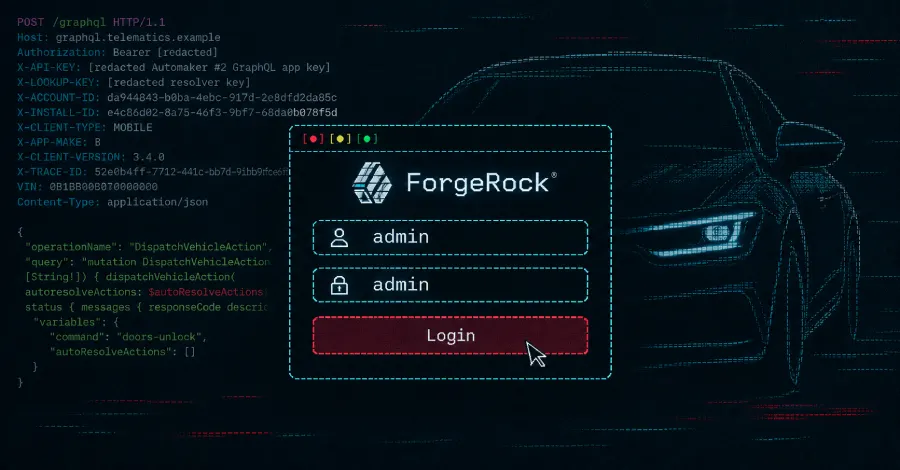
Des chercheurs en cybersécurité ont mis en lumière une faille majeure de configuration affectant les systèmes d’authentification mobile de plusieurs marques automobiles. En exploitant un mot de passe administrateur initialement configuré par défaut, les experts ont réussi à s’immiscer dans les serveurs de gestion des comptes clients.
Un accès total aux serveurs d’identité
La vulnérabilité résidait dans l’utilisation d’une console d’administration héritée de la plateforme d’identité ForgeRock, dont les consignes de sécurité exigent pourtant le retrait ou la modification avant le déploiement en production. Grâce à des modifications dans les requêtes web, les chercheurs ont contourné les restrictions d’accès pour atteindre la console interne.
Une fois à l’intérieur, l’exécution de scripts a permis de modifier les adresses e-mail et les mots de passe de comptes cibles. En se connectant ensuite via l’application officielle, les chercheurs ont obtenu les jetons d’accès nécessaires pour interagir directement avec les véhicules.
Conséquences et correctifs
Cette méthode a permis d’envoyer des commandes de déverrouillage et de démarrage sur des véhicules tests situés aux États-Unis, en Australie et au Canada, tout en redirigeant les alertes des propriétaires vers les appareils des chercheurs. Les failles identifiées ont été corrigées peu de temps après leur signalement aux équipes techniques en février 2026.
Source : The Hacker News