TUVOA
TENDANCE
Aucun résultat
Afficher tous les résultats
  • Accueil
  • Robotique
  • Portrait
  • IA
  • CyberActu
  • Réseaux Sociaux
  • Exclusivité
  • Apps
S'ABONNER
  • Accueil
  • Robotique
  • Portrait
  • IA
  • CyberActu
  • Réseaux Sociaux
  • Exclusivité
  • Apps
Aucun résultat
Afficher tous les résultats
TUVOA
Aucun résultat
Afficher tous les résultats
Accueil CyberActu

Une faille critique dans OpenSSH activement exploitée par des pirates

novembre 6, 2026
in CyberActu
Temps de lecture :2 min de lecture
A A
0
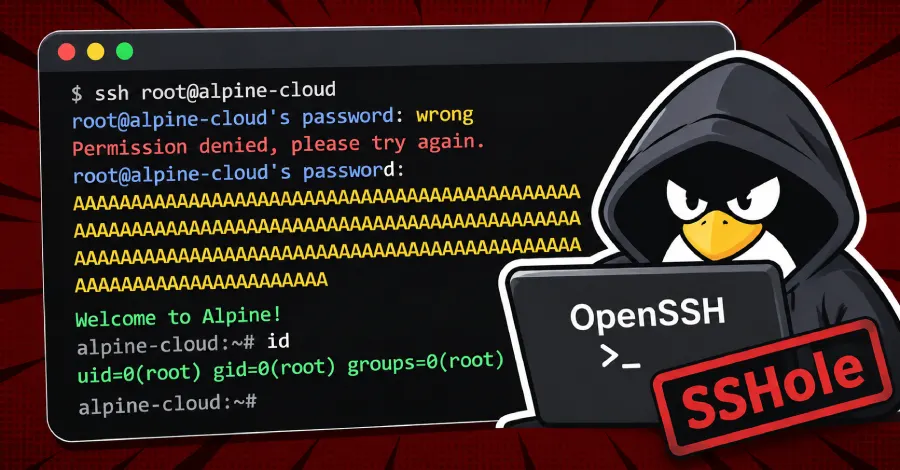
Une faille critique dans OpenSSH activement exploitée par des pirates

Illustration · The Hacker News

0
PARTAGER
6
VIEWS
Partager sur FacebookPartager sur Twitter

Une vulnérabilité de sécurité majeure affectant le protocole OpenSSH, baptisée SSHole et référencée CVE-2026-123158 avec un niveau de risque de 8,1 sur 10, fait l’objet d’attaques informatiques ciblées. Découverte par le chercheur Ozgun Kultekin, cette faille permet à des individus non authentifiés de contourner l’authentification sur des comptes configurés sans mot de passe.

Un dysfonctionnement hérité d’un ancien correctif

Le problème trouve son origine dans une modification apportée en 2016 pour contrer l’énumération de noms d’utilisateurs. Dans des conditions spécifiques, notamment sur les systèmes Linux exécutant OpenSSH sur la bibliothèque C musl avec la désactivation des modules PAM (Pluggable Authentication Modules), le démon SSH interprète erronément un échec de hachage de mot de passe comme une correspondance valide. En transmettant une chaîne de caractères dont la longueur oscille entre 257 et 1 024 octets, un attaquant peut obtenir un accès aux privilèges correspondants du compte ciblé.

Des exploitations constatées en moins de neuf heures

Les firmes de renseignement sur les menaces ont enregistré les premières tentatives d’exploitation à peine neuf heures après la divulgation publique de la vulnérabilité. Des adresses IP situées au Japon ont été reliées à des intrusions ayant permis d’obtenir des accès administrateurs sur des environnements virtuels de type honeypot fonctionnant sous Alpine Linux. Les requêtes malveillantes visaient l’exécution de commandes de reconnaissance de base.

Recommandations et correctifs

Il est fortement recommandé aux administrateurs de systèmes concernés d’installer sans délai la version 10.6p2 d’OpenSSH ou le paquet correctif fourni par leur distribution Linux. Les équipes techniques doivent également auditer les journaux système à la recherche d’entrées inhabituelles pour identifier d’éventuelles intrusions passées.

Source : The Hacker News

Tags: CVE-2026-123158CybersécuritéLinuxOpenSSHPiratage
PartagerTweet

En rapport Posts

Cybersécurité : des pirates exploitent des accès Qubole pour compromettre des comptes AWS
CyberActu

Cybersécurité : des pirates exploitent des accès Qubole pour compromettre des comptes AWS

novembre 9, 2026
Cybersécurité : insertion professionnelle assurée pour les lauréats du CYTaC 2026
CyberActu

Cybersécurité : insertion professionnelle assurée pour les lauréats du CYTaC 2026

novembre 9, 2026
Cybersécurité : le groupe Bitter déploie le nouveau malware PapRAT
CyberActu

Cybersécurité : le groupe Bitter déploie le nouveau malware PapRAT

novembre 9, 2026
Un mot de passe par défaut permet de pirater des véhicules connectés
CyberActu

Un mot de passe par défaut permet de pirater des véhicules connectés

novembre 9, 2026
Keplr : une faille chez Web3Auth compromet des portefeuilles crypto et force une mise à l'abri d'urgence
CyberActu

Keplr : une faille chez Web3Auth compromet des portefeuilles crypto et force une mise à l’abri d’urgence

novembre 9, 2026
Cryptomonnaies : LNbits appelle à l'arrêt d'urgence de ses serveurs suite à des attaques
CyberActu

Cryptomonnaies : LNbits appelle à l’arrêt d’urgence de ses serveurs suite à des attaques

novembre 9, 2026
Article suivant
Sécurité WordPress : la mise à jour de la faille CVE-2026-119977 expose temporairement les sites web

Sécurité WordPress : la mise à jour de la faille CVE-2026-119977 expose temporairement les sites web

Laisser un commentaire Annuler la réponse

Votre adresse e-mail ne sera pas publiée. Les champs obligatoires sont indiqués avec *

Recommended

Une faille de sécurité dans Claude permet l'exécution de code via des extensions de navigateur

Une faille de sécurité dans Claude permet l’exécution de code via des extensions de navigateur

novembre 6, 2026
Sécurité informatique : un hacker utilise des agents IA pour pirater des services d'urgence à Taïwan

Sécurité informatique : un hacker utilise des agents IA pour pirater des services d’urgence à Taïwan

novembre 9, 2026
Cybersécurité : l'APSI-BJ et le CAF s'allient pour former les DSI et RSSI africains

Cybersécurité : l’APSI-BJ et le CAF s’allient pour former les DSI et RSSI africains

novembre 9, 2026
Cybersécurité : une faille critique de contournement MFA découverte sur SonicOS

Cybersécurité : une faille critique de contournement MFA découverte sur SonicOS

novembre 9, 2026
Cryptomonnaies : LNbits appelle à l'arrêt d'urgence de ses serveurs suite à des attaques

Cryptomonnaies : LNbits appelle à l’arrêt d’urgence de ses serveurs suite à des attaques

novembre 9, 2026
Un mot de passe par défaut permet de pirater des véhicules connectés

Un mot de passe par défaut permet de pirater des véhicules connectés

novembre 9, 2026
  • À propos
  • Annoncer
  • Privacy & Policy
  • Contact

© 2025 CMS - TUVOA Tech Media & conception par CM SECURITY.

Aucun résultat
Afficher tous les résultats
  • Accueil
  • Portrait
  • IA
  • Apps
  • CyberActu
  • Robotique
  • Exclusivité
  • Portrait
  • Réseaux Sociaux
  • Tech’Her

© 2025 CMS - TUVOA Tech Media & conception par CM SECURITY.

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In