Des chercheurs en cybersécurité ont rendu public les détails d’une vulnérabilité désormais corrigée qui affectait le mécanisme de protection de ChatGPT. Cette faille permettait de s’affranchir du mode de confinement mis en place par OpenAI pour limiter les risques liés aux injections de requêtes.
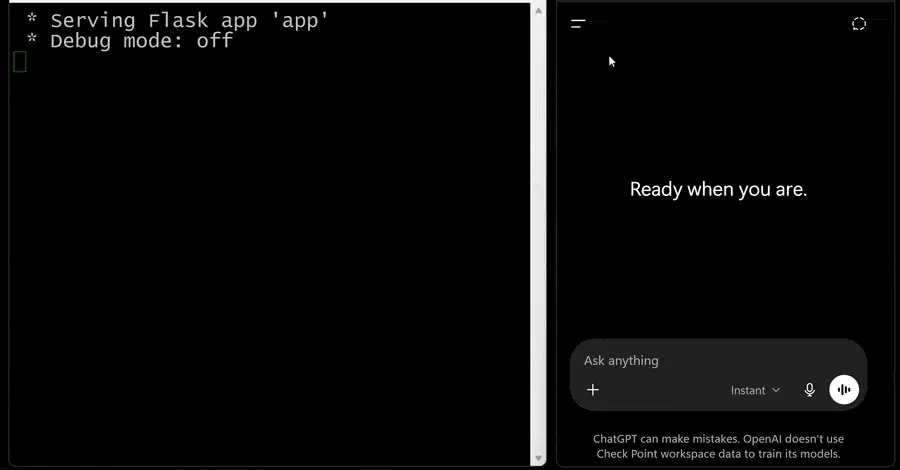
L’alerte a été lancée par l’entreprise Check Point, qui a démontré qu’une faille dans la gestion des aperçus HTML permettait d’échapper au bac à sable de l’application. En contournant ces barrières de sécurité, un acteur malveillant pouvait théoriquement procéder à l’exfiltration de données, diffuser des logiciels malveillants ou mener des attaques par hameçonnage sans nécessiter l’intervention de l’utilisateur.
Le problème provenait précisément des permissions sous-jacentes accordées aux fenêtres contextuelles intégrées dans les blocs de code. Un attaquant pouvait ainsi créer une structure spécifique pour s’extraire de l’environnement sécurisé et exécuter des actions non autorisées.
OpenAI a appliqué un correctif pour résoudre cette vulnérabilité le 18 septembre 2026, à la suite d’un signalement conforme aux procédures de divulgation responsable. Les experts rappellent que la robustesse d’un système d’intelligence artificielle repose autant sur le modèle lui-même que sur l’architecture logicielle qui l’entoure.
Source : The Hacker News