TUVOA
TENDANCE
Aucun résultat
Afficher tous les résultats
  • Accueil
  • Robotique
  • Portrait
  • IA
  • CyberActu
  • Réseaux Sociaux
  • Exclusivité
  • Apps
S'ABONNER
  • Accueil
  • Robotique
  • Portrait
  • IA
  • CyberActu
  • Réseaux Sociaux
  • Exclusivité
  • Apps
Aucun résultat
Afficher tous les résultats
TUVOA
Aucun résultat
Afficher tous les résultats
Accueil CyberActu

Sécurité informatique : deux failles critiques combinées dans les passerelles Barracuda

novembre 6, 2026
in CyberActu
Temps de lecture :1 minutes de lecture
A A
0
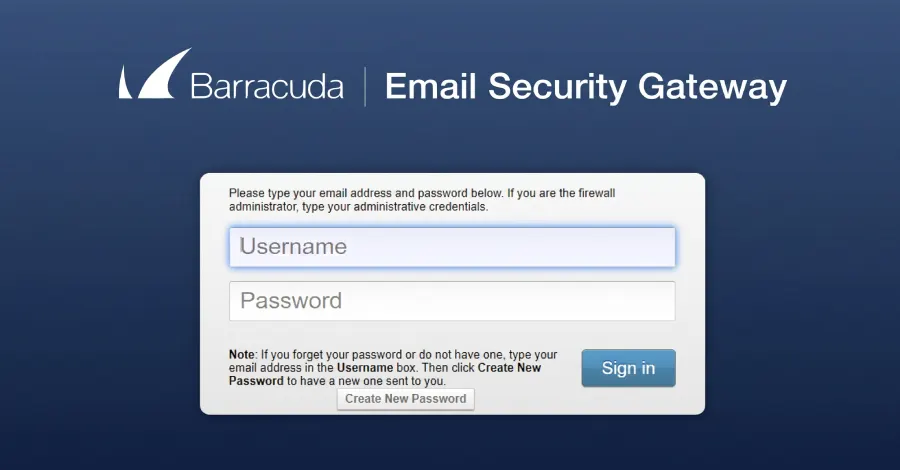
Sécurité informatique : deux failles critiques combinées dans les passerelles Barracuda

Illustration · The Hacker News

0
PARTAGER
1
VIEWS
Partager sur FacebookPartager sur Twitter

Une démonstration réalisée par des experts en cybersécurité met en lumière une combinaison de deux failles critiques au sein des solutions de filtrage des courriels de l’entreprise Barracuda. Ces vulnérabilités, une fois enchaînées, permettent à un tiers non authentifié d’obtenir un accès total avec les privilèges maximaux sur les appareils concernés.

Le premier problème, répertorié sous l’identifiant CVE-2026-116606 avec un score de gravité élevé de 9,3 sur 10, constitue un contournement d’autorisation. Un attaquant peut exploiter cette faille pour restaurer une sauvegarde de configuration contrefaite et modifier les paramètres globaux de l’équipement sans fournir de justificatifs.

Le second défaut, désigné par la référence CVE-2026-111560 et noté 8,6 sur 10, correspond à une vulnérabilité d’injection de commandes. Habituellement réservée à un compte administrateur, elle s’exécute ici grâce au premier vecteur qui octroie l’accès nécessaire. L’ensemble permet ainsi d’atteindre le niveau de privilège le plus élevé du système.

Correctifs et recommandations

L’entreprise Barracuda a réagi en publiant des correctifs pour l’ensemble des produits touchés par ces anomalies. La version 9.4.0.030 et les éditions ultérieures corrigent notamment le problème sur la passerelle de messagerie principale.

Aucun signe d’exploitation active sur le terrain n’a été rapporté à ce stade par les agences de sécurité. Les administrateurs réseau sont invités à appliquer les mises à jour des firmwares dans les plus brefs délais pour prémunir leurs infrastructures contre d’éventuelles attaques.

Source : The Hacker News

Tags: BarracudaCybersécuritéMise à jourVulnérabilité
PartagerTweet

En rapport Posts

Cybersécurité : des pirates exploitent des accès Qubole pour compromettre des comptes AWS
CyberActu

Cybersécurité : des pirates exploitent des accès Qubole pour compromettre des comptes AWS

novembre 9, 2026
Cybersécurité : insertion professionnelle assurée pour les lauréats du CYTaC 2026
CyberActu

Cybersécurité : insertion professionnelle assurée pour les lauréats du CYTaC 2026

novembre 9, 2026
Cybersécurité : le groupe Bitter déploie le nouveau malware PapRAT
CyberActu

Cybersécurité : le groupe Bitter déploie le nouveau malware PapRAT

novembre 9, 2026
Un mot de passe par défaut permet de pirater des véhicules connectés
CyberActu

Un mot de passe par défaut permet de pirater des véhicules connectés

novembre 9, 2026
Keplr : une faille chez Web3Auth compromet des portefeuilles crypto et force une mise à l'abri d'urgence
CyberActu

Keplr : une faille chez Web3Auth compromet des portefeuilles crypto et force une mise à l’abri d’urgence

novembre 9, 2026
Cryptomonnaies : LNbits appelle à l'arrêt d'urgence de ses serveurs suite à des attaques
CyberActu

Cryptomonnaies : LNbits appelle à l’arrêt d’urgence de ses serveurs suite à des attaques

novembre 9, 2026
Article suivant
Côte d'Ivoire : la plateforme PI-SPI de la BCEAO face aux incompréhensions des usagers

Côte d'Ivoire : la plateforme PI-SPI de la BCEAO face aux incompréhensions des usagers

Laisser un commentaire Annuler la réponse

Votre adresse e-mail ne sera pas publiée. Les champs obligatoires sont indiqués avec *

Recommended

Découverte d'un logiciel malveillant furtif ciblant les serveurs Linux sous Control Web Panel

Découverte d’un logiciel malveillant furtif ciblant les serveurs Linux sous Control Web Panel

novembre 6, 2026
Le Plateau, quartier d'affaires d'Abidjan

IA : la Côte d’Ivoire recense 77 cas d’usage pour bâtir ses propres solutions

novembre 5, 2026
Un robot humanoïde Nao, développé par Aldebaran

Meta prépare Max, un robot humanoïde pour les tâches ménagères

novembre 5, 2026
Paiement avec un téléphone mobile

LemFi devient une super-app : crédit, épargne et eSIM pour la diaspora

novembre 5, 2026
Une faille critique dans OpenSSH activement exploitée par des pirates

Une faille critique dans OpenSSH activement exploitée par des pirates

novembre 6, 2026
Un mot de passe par défaut permet de pirater des véhicules connectés

Un mot de passe par défaut permet de pirater des véhicules connectés

novembre 9, 2026
  • À propos
  • Annoncer
  • Privacy & Policy
  • Contact

© 2025 CMS - TUVOA Tech Media & conception par CM SECURITY.

Aucun résultat
Afficher tous les résultats
  • Accueil
  • Portrait
  • IA
  • Apps
  • CyberActu
  • Robotique
  • Exclusivité
  • Portrait
  • Réseaux Sociaux
  • Tech’Her

© 2025 CMS - TUVOA Tech Media & conception par CM SECURITY.

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In